Il rischio attraversa più sistemi
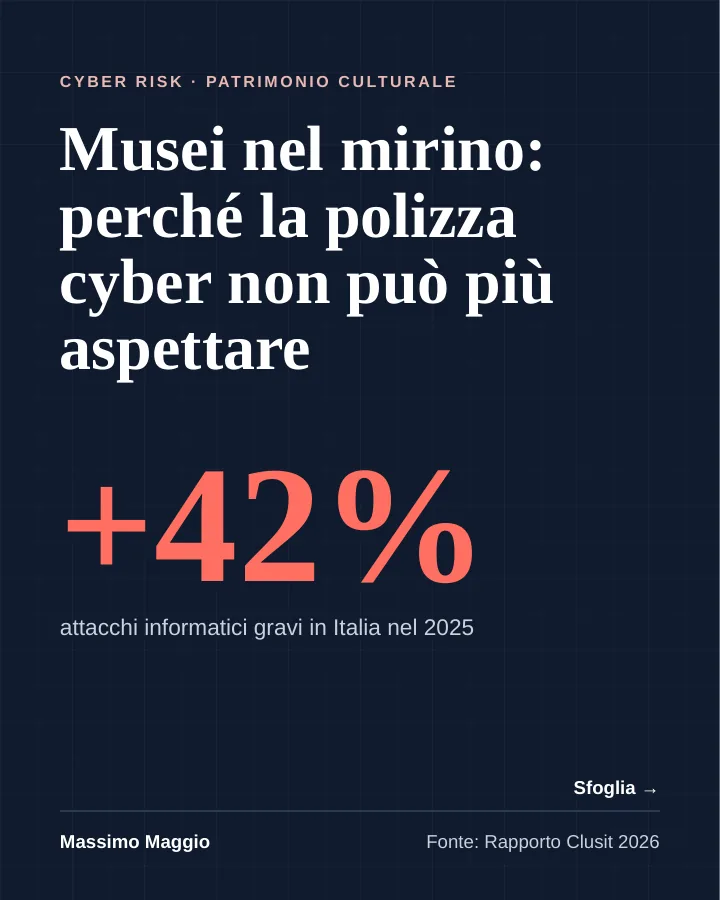
Biglietteria, bookshop, archivi delle collezioni, microclima, videosorveglianza e controllo accessi dipendono sempre più da software e fornitori esterni. Un incidente informatico può interrompere l’attività, coinvolgere i dati dei visitatori e richiedere una risposta tecnica e organizzativa. Per un museo, il cyber risk va quindi discusso anche dalla direzione, con chi segue le opere, i contratti e la continuità operativa.
La domanda sul danno fisico
Il punto di contatto fra polizza cyber e copertura Fine Art merita un esame specifico: che cosa accade se un evento informatico incide su un impianto connesso e si verifica un danno materiale a un’opera? La risposta dipende dalle definizioni, dalle esclusioni e dalle eventuali estensioni di ciascun contratto. Non si può presumere che una garanzia supplisca automaticamente alle lacune dell’altra.
Il documento esamina anche interruzione di attività, dipendenza dai fornitori, costi di risposta all’incidente, dati personali ed estorsione informatica. Sono categorie di garanzia da verificare nel testo applicabile, insieme a limiti, franchigie e condizioni. La tutela assicurativa accompagna sicurezza e procedure: non le sostituisce.
Sfoglia il carosello completo in PDF ↗ · Post originale su LinkedIn ↗